Passo 1 de 8
O que significa uma mensagem ser entregue
Diferencie rejeição, aceitação técnica e classificação em caixa de entrada, spam ou quarentena.

Trilha de aprendizado · Nível 10 · Tutorial 2
Reconheça causas de falha na entrega e prepare uma verificação de remetente, autenticação e qualidade da base. Use casos em texto e, quando houver domínio e permissões próprios, configurações guiadas do provedor. Não é necessário comprar domínio, alterar código ou realizar envios.
 O que significa uma mensagem ser entregue
Diferencie rejeição, aceitação técnica e classificação em caixa de entrada, spam ou quarentena. 2 min
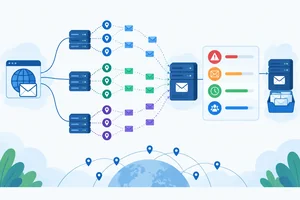 Reputação: sinais que influenciam a entrega
Identifique sinais de reputação e medidas de investigação que a equipe pode controlar, sem prometer presença na caixa de entrada. 2 min
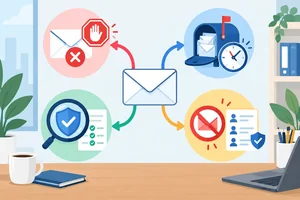 Tratar devoluções e reclamações sem insistir
Escolha ações seguras para devoluções, rejeições e reclamações, preservando supressões e investigando antes de insistir ou descartar contatos. 2 min
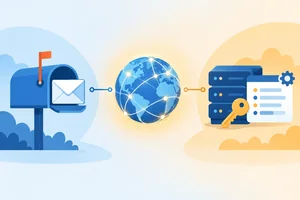 Verificar o endereço não é autenticar o domínio
Diferencie a confirmação de acesso ao endereço remetente da autenticação técnica do domínio e encaminhe a etapa correta ao responsável adequado. 2 min
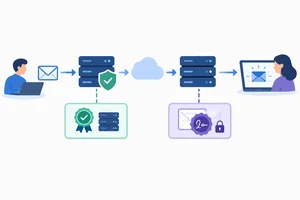 SPF e DKIM: duas verificações diferentes
Diferencie as verificações SPF e DKIM, as identidades que cada uma avalia e os limites de uma aprovação técnica isolada. 3 min
 DMARC: conectar a autenticação ao remetente visível
Entenda como DMARC relaciona SPF e DKIM ao domínio visível do remetente e por que políticas restritivas exigem mapeamento prévio dos envios legítimos. 3 min
 Seguir uma verificação guiada com segurança
Organize uma verificação de autenticação com evidências, estados e encaminhamentos seguros. 3 min
 Aplicação final: plano de verificação da Loja Aurora
Conclua uma verificação integrada de entrega, qualidade da base e autenticação para um caso fictício da Loja Aurora. 3 min
Passo 1 de 8
Diferencie rejeição, aceitação técnica e classificação em caixa de entrada, spam ou quarentena.
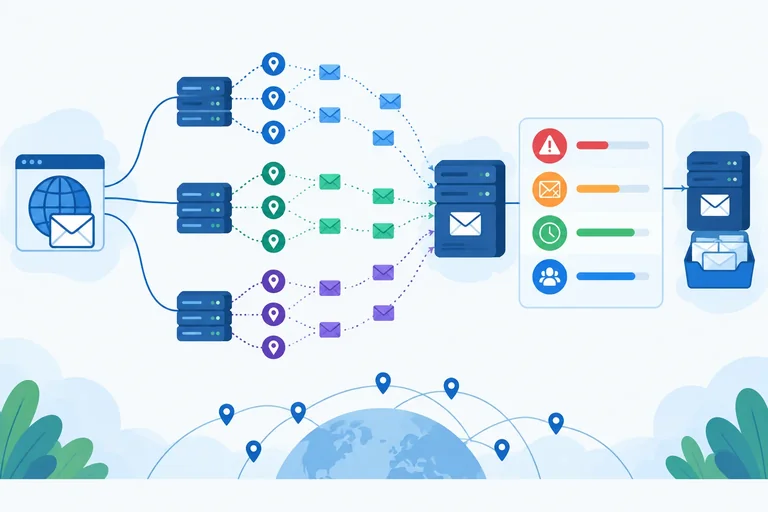
Ao enviar uma campanha da Loja Aurora por uma ferramenta de e-mail, há etapas diferentes no caminho até noticias@example.com aparecer para alguém.
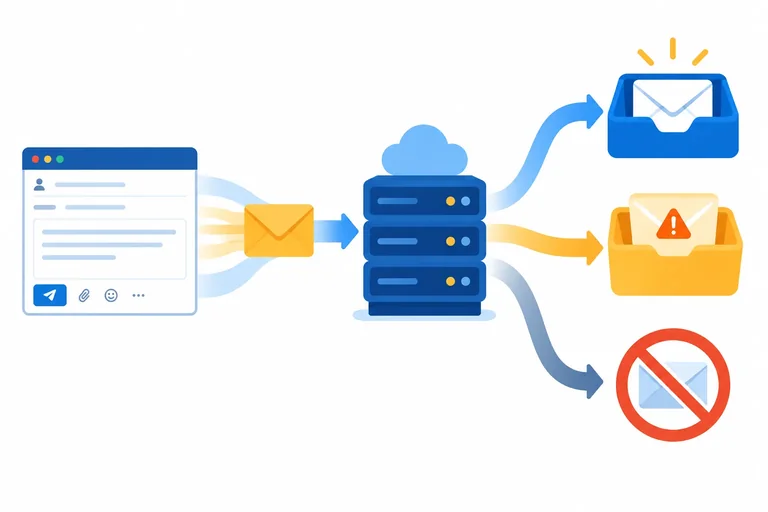
Entregabilidade é a capacidade de a mensagem alcançar o destinatário. O primeiro resultado técnico relevante é saber se o servidor destinatário aceitou ou rejeitou a mensagem naquela tentativa. Isso ainda é diferente de saber em qual pasta ela foi colocada.
Portanto, evite concluir que uma mensagem foi lida — ou sequer chegou à caixa de entrada — apenas porque o envio foi aceito.
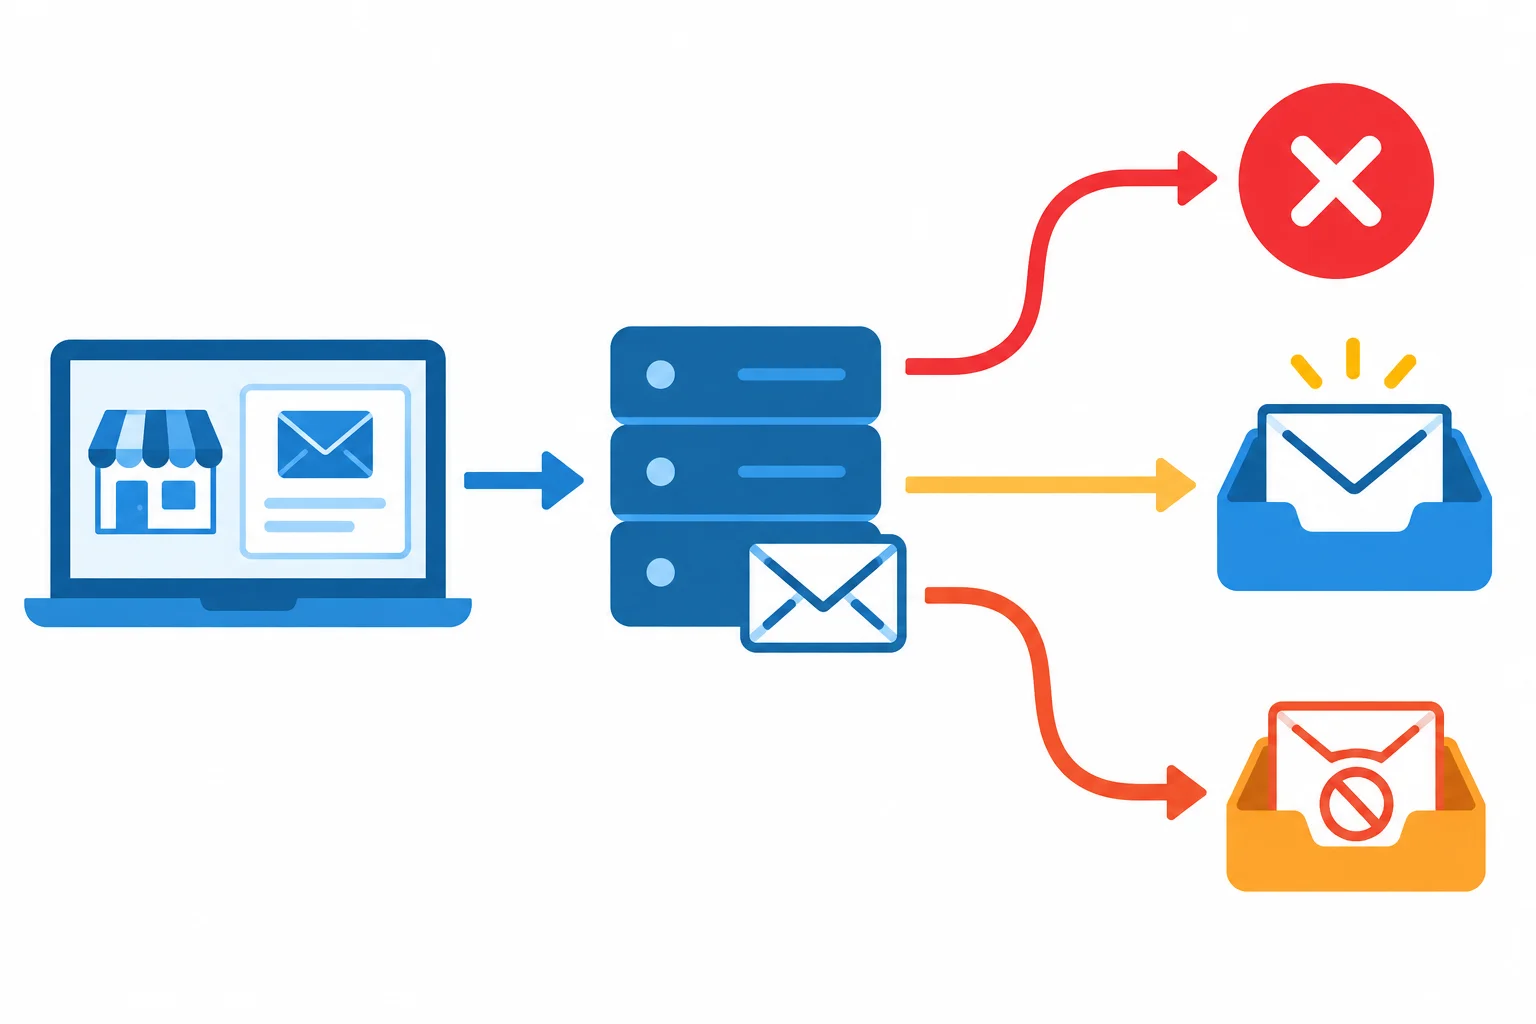
Uma mensagem pode ser rejeitada antes da aceitação ou, depois de aceita, ser classificada em uma pasta.
Rejeitada: o servidor destinatário não aceitou a mensagem naquela tentativa. Há um motivo a investigar, mas esse resultado não diz, por si só, que todas as mensagens futuras terão o mesmo destino.
Aceita pelo servidor: o servidor destinatário recebeu a mensagem. Essa evidência não prova que ela entrou na caixa de entrada e também não prova leitura.
Após aceitar, o servidor destinatário pode classificar a mensagem na caixa de entrada, em spam ou em quarentena. A classificação depende de avaliações do próprio sistema destinatário.
Exemplo
A Loja Aurora envia uma mensagem com o remetente noticias@example.com.
“Aceita” descreve uma etapa técnica; “na caixa de entrada” descreve uma possível classificação posterior.
A ferramenta de e-mail informa que o servidor destinatário aceitou uma mensagem da Loja Aurora.
O que é possível afirmar com segurança?
Escolha a conclusão correta.
Considere os registros fictícios da Loja Aurora:
Qual interpretação é correta?
Passo 2 de 8
Identifique sinais de reputação e medidas de investigação que a equipe pode controlar, sem prometer presença na caixa de entrada.
A reputação é um conjunto de sinais que o servidor destinatário pode considerar ao decidir como tratar uma mensagem. Ela pode envolver o domínio usado no envio e a infraestrutura de envio: servidores e endereços IP utilizados pela ferramenta de e-mail.
Essa infraestrutura pode ser compartilhada entre clientes do serviço. Por isso, nem todo sinal observado depende apenas da Loja Aurora. Ainda assim, a equipe controla práticas importantes, como a origem dos contatos, a regularidade dos envios e a coerência com o que foi prometido na inscrição.
Reputação não é garantia de presença na caixa de entrada: uma mensagem pode ser aceita e ainda ser filtrada.
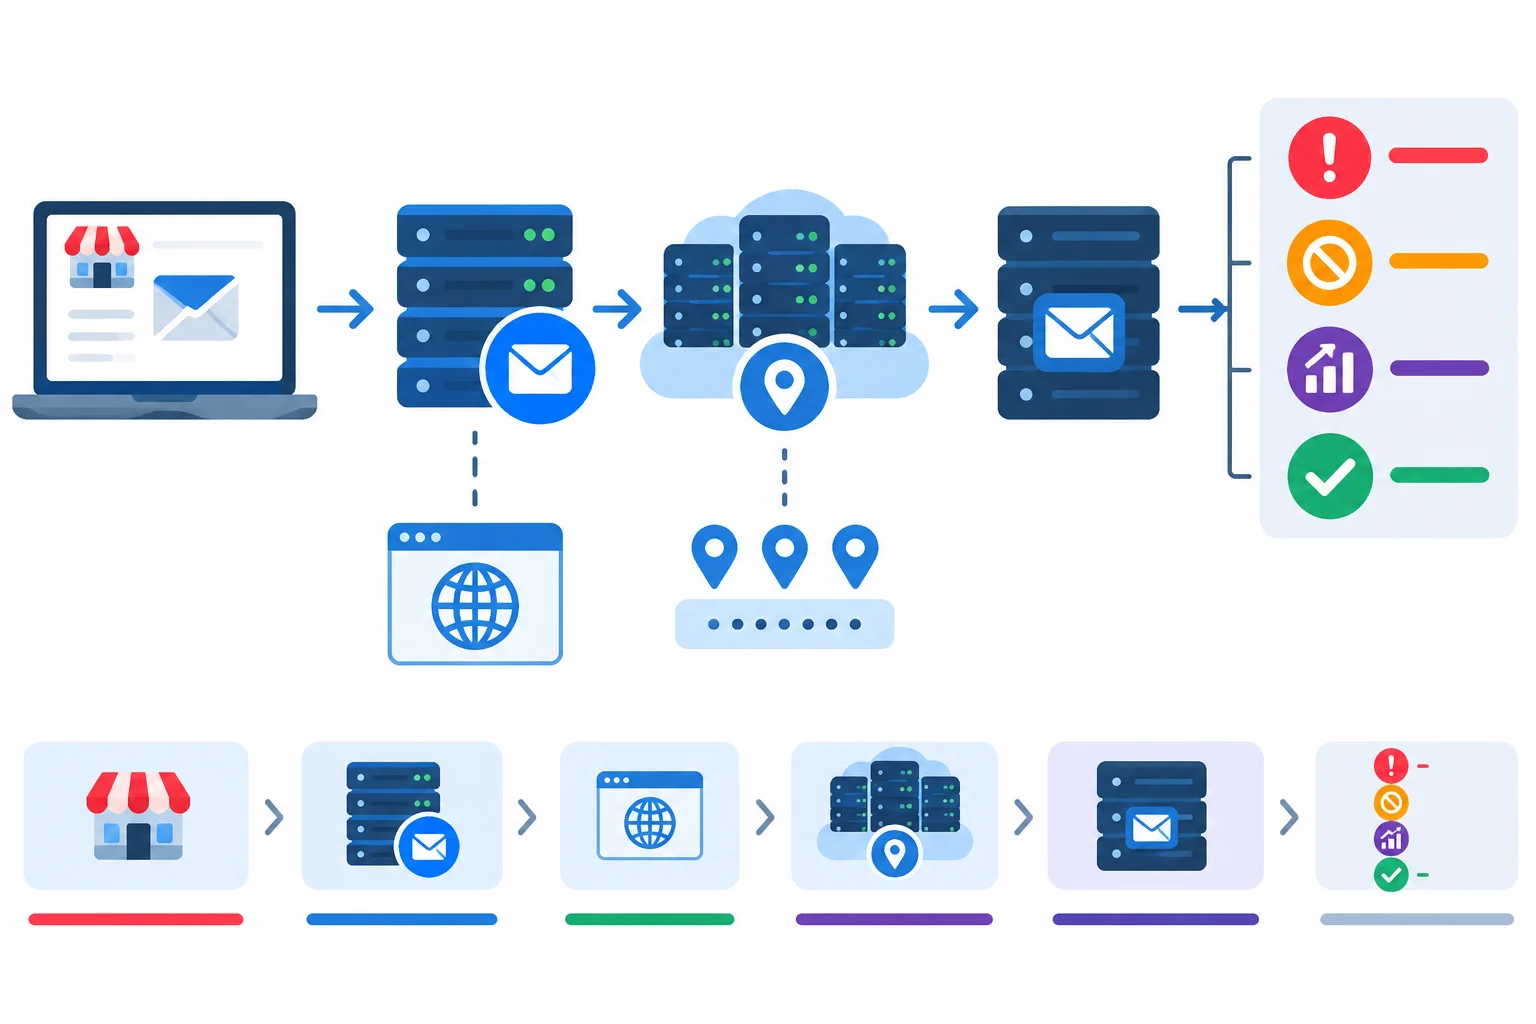
A reputação combina sinais do domínio, da infraestrutura de envio e do comportamento associado aos envios.
Os sinais abaixo não funcionam como uma regra automática nem revelam uma causa única. Eles indicam onde a equipe pode investigar e reduzir riscos.
| Sinal observado | O que pode indicar | Prática controlável |
|---|---|---|
| Reclamações de spam | Mensagens inesperadas ou pouco relevantes | Revisar origem da inscrição e expectativa registrada |
| Endereços inválidos | Qualidade insuficiente da base | Conferir como os contatos foram coletados e atualizados |
| Aumento brusco de volume | Mudança de padrão de envio | Registrar o que mudou e evitar alterações sem acompanhamento |
| Baixa aderência ao interesse | Descompasso com a expectativa | Usar preferências e finalidade informada como referência |
Regularidade não significa enviar sempre na mesma quantidade, e relevância não significa adivinhar o interesse de alguém. São práticas de redução de risco:
Não existe frequência ou volume universalmente seguro. O contexto da base, o histórico e os critérios do servidor destinatário também importam.
Dica
Se uma mensagem da Loja Aurora foi parar em spam, esse fato sozinho não prova se a causa foi o conteúdo, o domínio, a infraestrutura compartilhada, o volume, as reclamações ou outro critério do servidor destinatário. Procure evidências adicionais antes de concluir.
Associe cada situação à medida ou interpretação mais coerente.
Toque em um item e depois no par correspondente.
Passo 3 de 8
Escolha ações seguras para devoluções, rejeições e reclamações, preservando supressões e investigando antes de insistir ou descartar contatos.
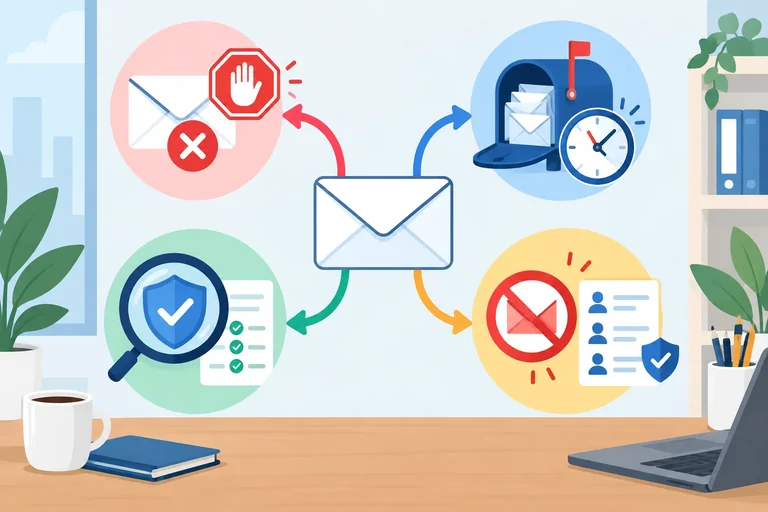
Nem toda falha exige a mesma reação. Leia o motivo informado pela ferramenta de e-mail e siga suas regras de tratamento antes de decidir o que fazer com um contato.
Uma devolução permanente (hard bounce) indica um problema que tende a não se resolver, como endereço inexistente. Uma devolução temporária (soft bounce) aponta uma condição possivelmente passageira, como caixa cheia ou indisponibilidade momentânea.
A classificação é um ponto de partida: o motivo específico e a regra do serviço orientam a ação.
Use a evidência disponível para separar situações definitivas, temporárias e técnicas.
| Motivo observado | Classificação | Leitura inicial |
|---|---|---|
| Endereço inexistente | Devolução permanente | Não há caixa postal disponível nesse endereço |
| Caixa cheia | Devolução temporária | A caixa pode voltar a receber mensagens |
| Indisponibilidade do servidor | Devolução temporária | O problema pode ser passageiro |
| Bloqueio por política | Rejeição por política | É preciso investigar a causa técnica |
Para endereço inexistente, interrompa as tentativas e mantenha o impedimento de envio. Não reimporte o contato para contornar uma supressão.
Em caixa cheia ou indisponibilidade temporária, a ferramenta de e-mail pode realizar novas tentativas conforme suas próprias regras. Não faça insistências manuais indefinidas. Se a falha temporária persistir, revise a situação do contato.
Um bloqueio por política pede investigação técnica. Ele não prova, por si só, que o endereço é inválido.
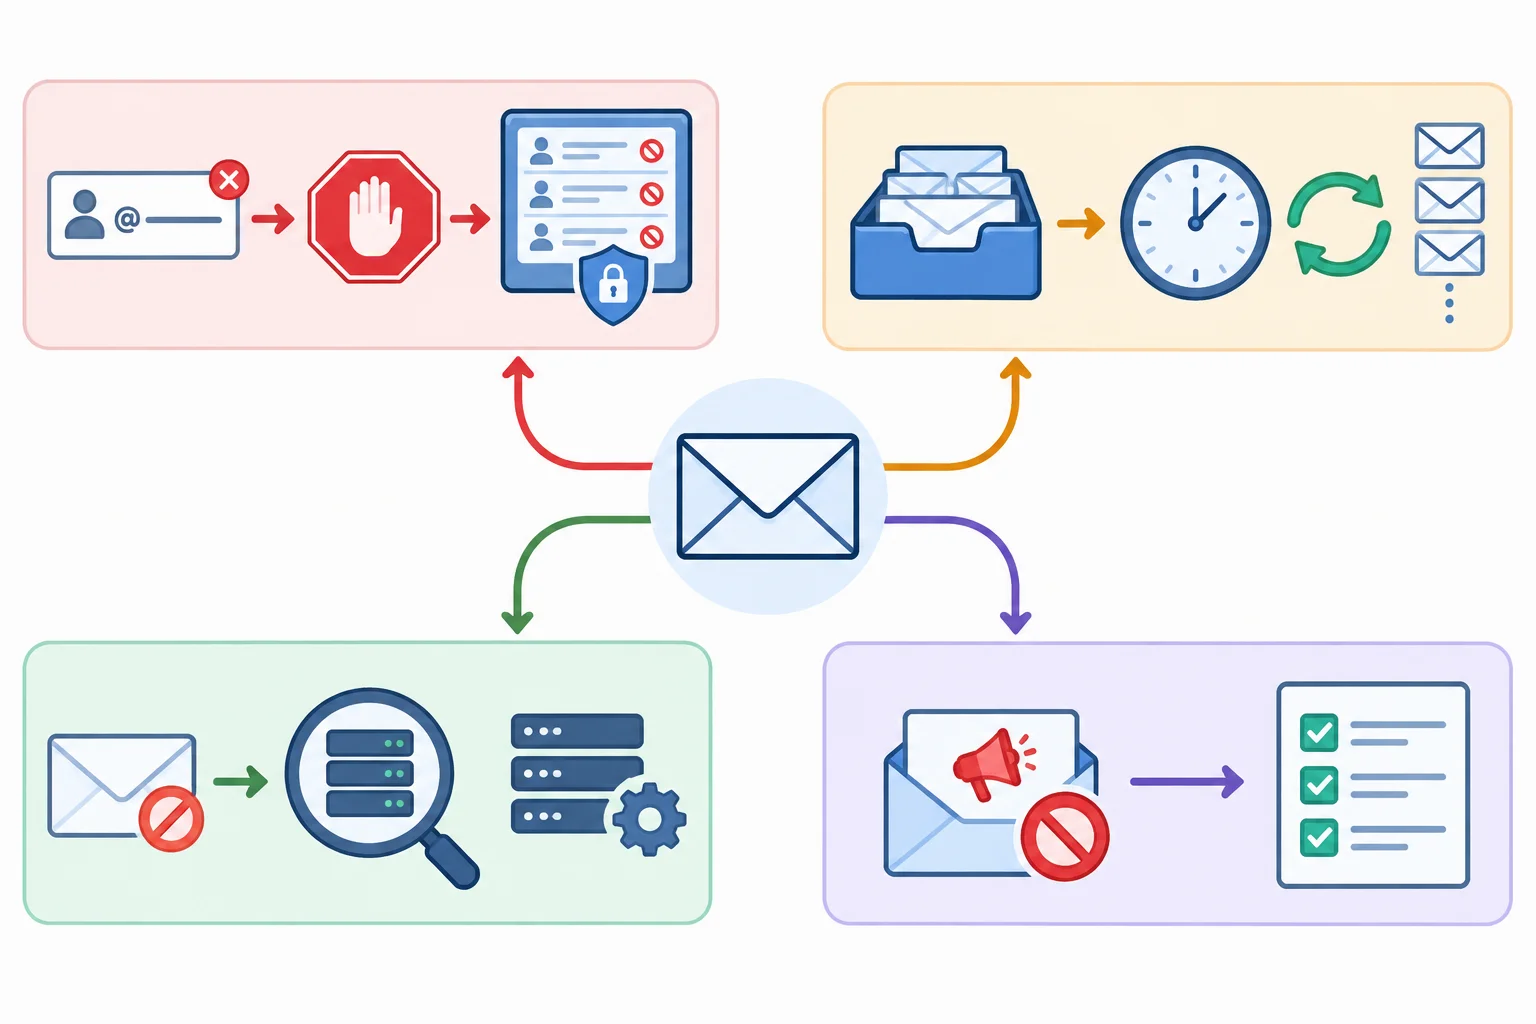
Fluxo ilustrado: o motivo observado determina se é preciso interromper, aguardar o serviço, investigar ou preservar uma supressão.
Uma reclamação de spam é um sinal de que a pessoa marcou uma mensagem como indesejada; ela não é uma reclamação de atendimento. Interrompa novos envios promocionais para esse contato e investigue a origem da inscrição, a expectativa criada e a frequência recebida.
Higiene da base não é aumentar artificialmente a quantidade de contatos. É manter impedimentos, registrar evidências e tratar cada ocorrência sem reativar quem já está suprimido.
Exemplo
A Loja Aurora encontra um contato com reclamação de spam já registrado como suprimido. Alguém sugere importá-lo novamente para a próxima promoção.
Tratamento seguro: manter a supressão e investigar o contexto que levou à reclamação. Reimportar o contato apenas contornaria o impedimento e pode piorar o risco para a base.
Atenção
Não descarte automaticamente um contato por uma rejeição por política ou por uma única falha temporária. Em ambos os casos, o motivo precisa de leitura antes de concluir que o endereço não serve mais.
Relacione cada ocorrência da Loja Aurora ao tratamento mais seguro.
Toque em um item e depois no par correspondente.
Passo 4 de 8
Diferencie a confirmação de acesso ao endereço remetente da autenticação técnica do domínio e encaminhe a etapa correta ao responsável adequado.
Na Loja Aurora, o endereço remetente é noticias@example.com. A parte após @ identifica example.com: esse é o domínio visível do remetente (From).
O domínio ajuda a identificar qual organização e qual configuração técnica precisam ser consideradas. Porém, saber o domínio não prova que a equipe tenha acesso para administrá-lo.
O DNS é o sistema que mantém informações publicadas sobre um domínio, inclusive informações usadas na autenticação de e-mail. A administração do DNS pode estar em um serviço e com uma pessoa diferente daquela que usa a ferramenta de e-mail.
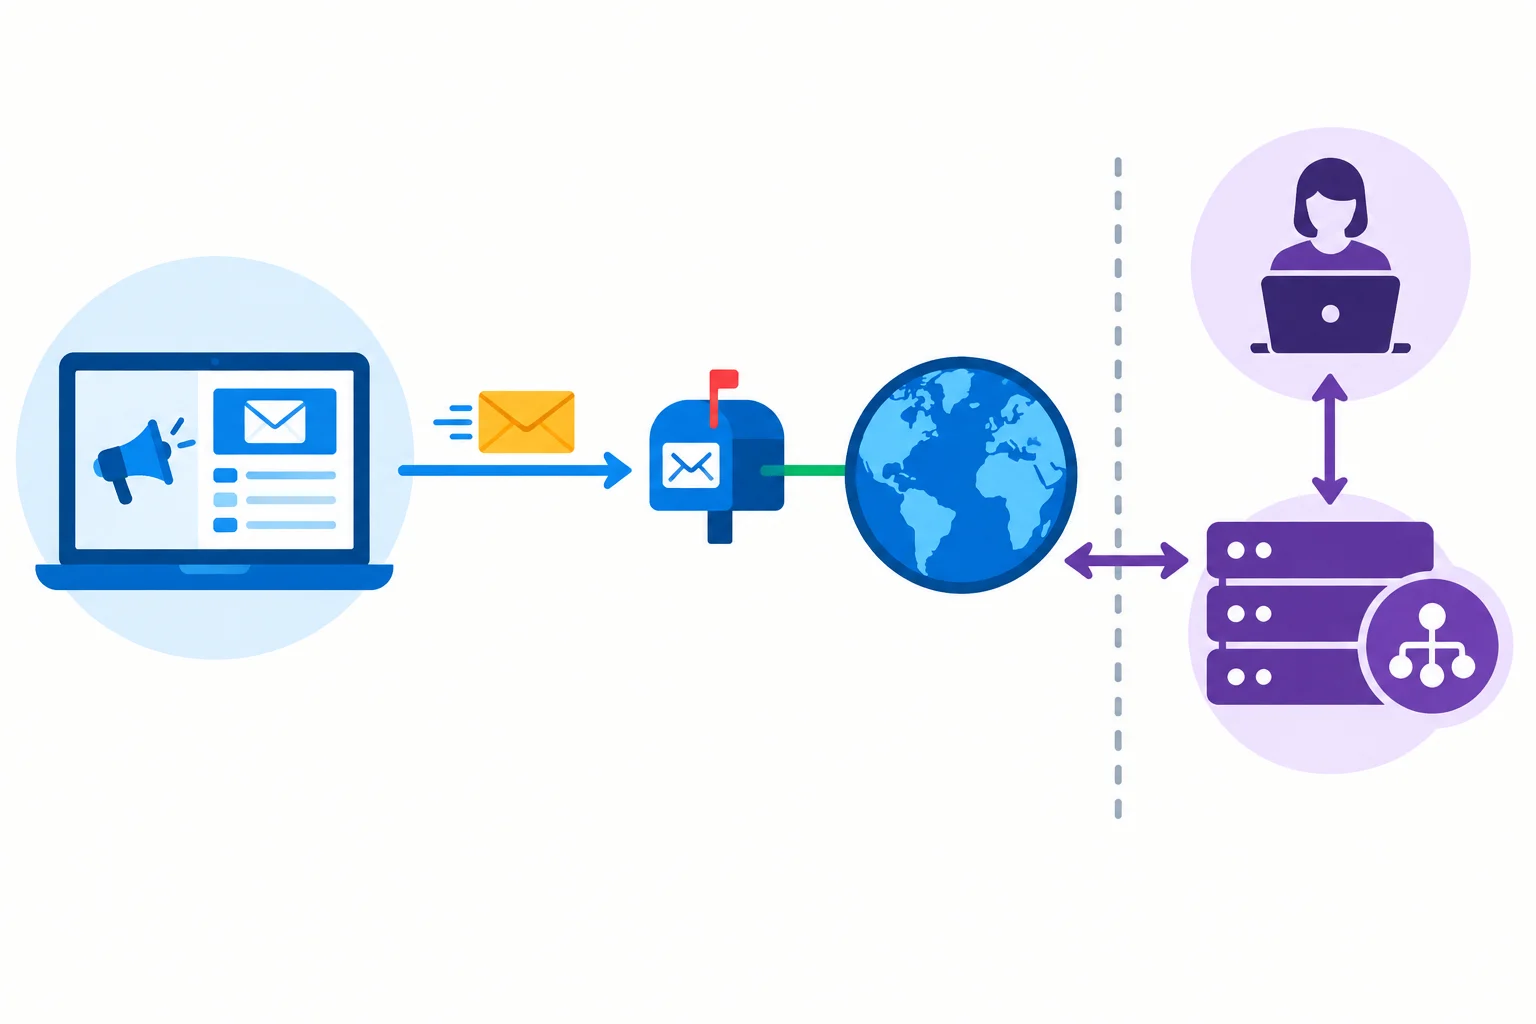
O endereço remetente aponta para um domínio, mas a ferramenta de e-mail e o provedor de DNS podem ter acessos e responsáveis distintos.
São procedimentos diferentes:
noticias@example.com, geralmente concluindo uma confirmação enviada pela ferramenta de e-mail.example.com e às informações do domínio no DNS.Portanto, verificar o endereço não autentica automaticamente o domínio. E autenticar o domínio não garante que uma mensagem chegará à caixa de entrada: qualidade da base e outros sinais ainda influenciam a entrega.
Se quem opera a ferramenta de e-mail não tem autorização administrativa sobre o domínio ou o provedor de DNS, a etapa técnica deve ser encaminhada ao responsável adequado, seguindo a orientação vigente da ferramenta de e-mail.
Exemplo fictício de como registrar uma pendência sem confundir os procedimentos.
| Evidência | Interpretação | Próxima ação | Responsável | Critério de conclusão |
|---|---|---|---|---|
| Confirmação da caixa de `noticias@example.com` concluída | Endereço remetente verificado | Consultar o estado do domínio na ferramenta de e-mail | Pessoa que opera a ferramenta de e-mail | Estado do endereço: verificado |
| Domínio `example.com` aparece como pendente | Autenticação de domínio ainda não concluída | Encaminhar a orientação da ferramenta de e-mail para avaliação autorizada | Administrador do domínio no provedor de DNS | Estado do domínio: verificado |
A Loja Aurora usa noticias@example.com. Na ferramenta de e-mail, o endereço aparece como verificado, mas o domínio example.com aparece como pendente. A pessoa que prepara os envios não tem autorização no provedor de DNS.
Qual é a próxima ação mais adequada?
Passo 5 de 8
Diferencie as verificações SPF e DKIM, as identidades que cada uma avalia e os limites de uma aprovação técnica isolada.
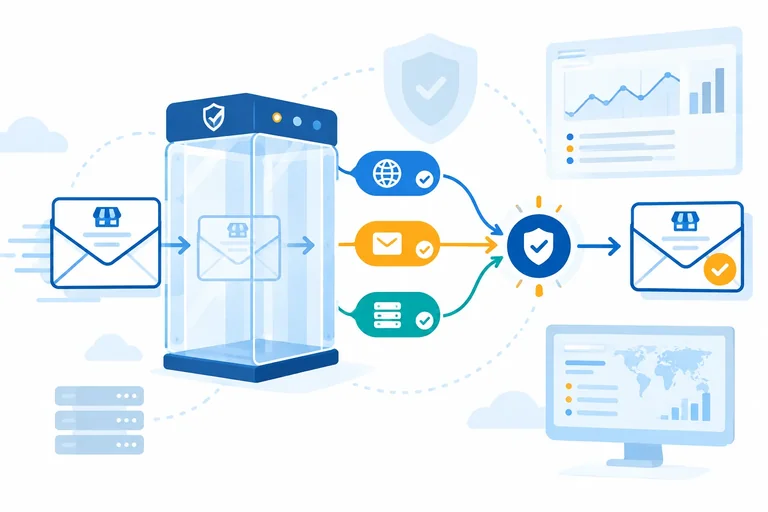
Uma mensagem pode carregar identidades diferentes. Na Loja Aurora, o endereço que a pessoa vê é noticias@example.com: seu domínio visível do remetente (From) é example.com.
Mas a infraestrutura pode usar outro domínio no transporte: o domínio do envelope (MAIL FROM) pode ser example.net. SPF e DKIM não fazem a mesma pergunta — e nem sempre avaliam o mesmo domínio.
| Identidade | Exemplo | Usada diretamente por |
|---|---|---|
| Domínio visível do remetente (From) | example.com | Pessoa destinatária |
| Domínio do envelope (MAIL FROM) | example.net | SPF |
| Domínio signatário do DKIM (d=) | d=example.com | DKIM |
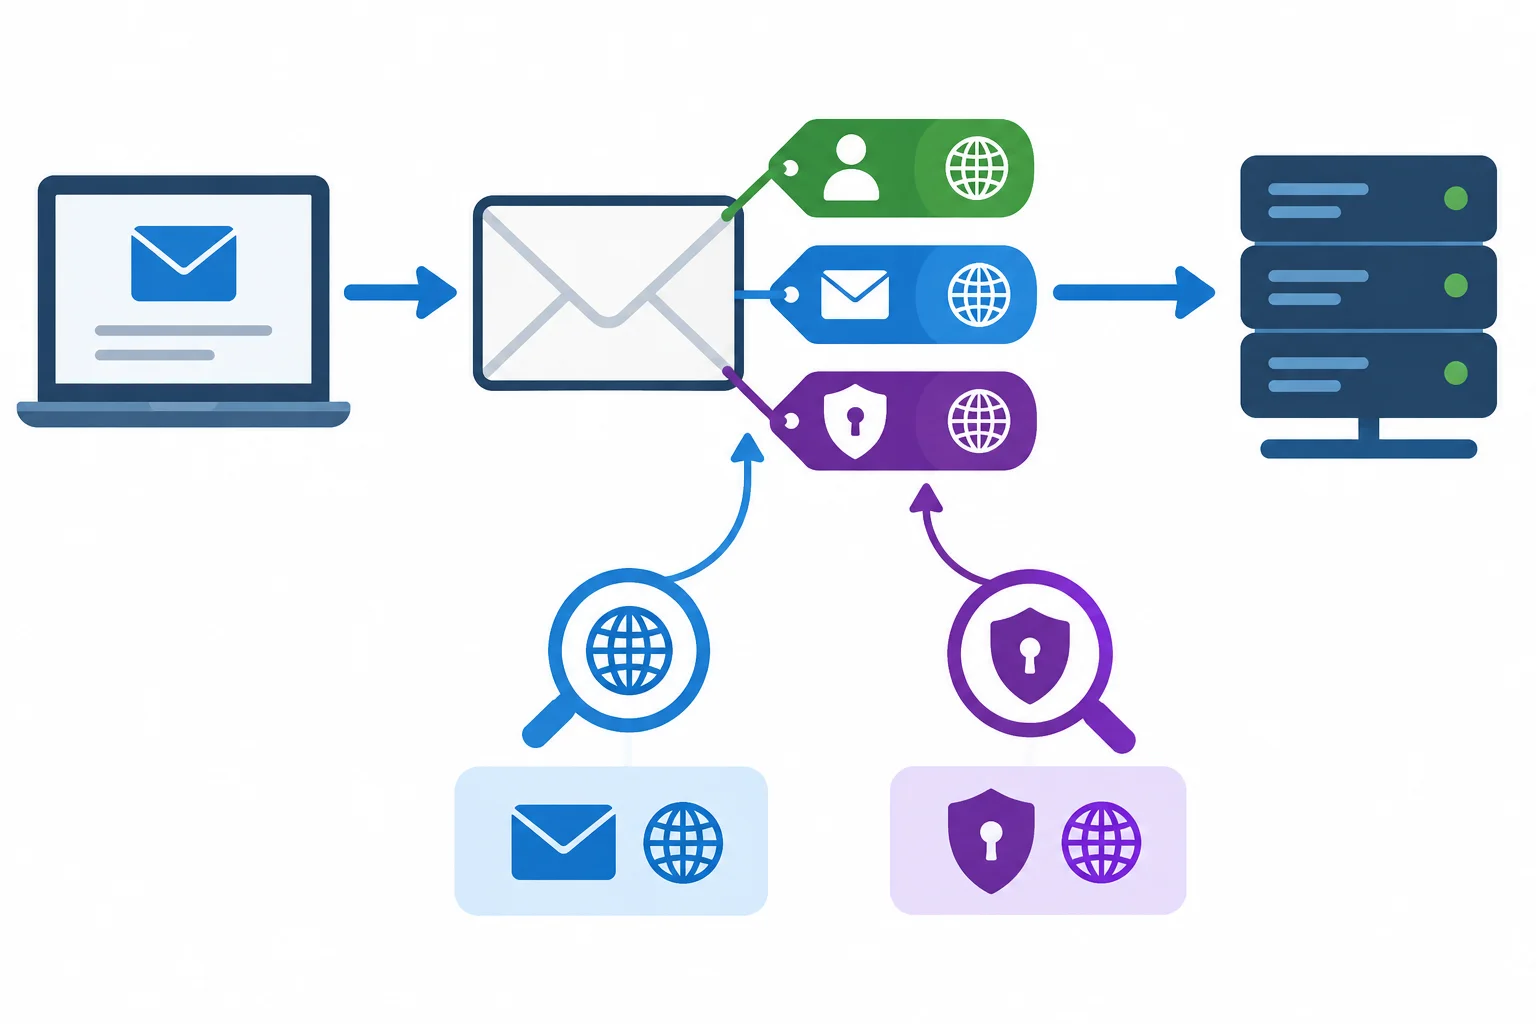
SPF verifica a identidade de transporte; DKIM verifica a assinatura ligada ao domínio signatário.
SPF é uma declaração publicada em DNS sobre quais servidores podem enviar mensagens usando o domínio avaliado nessa verificação. Ele responde, em essência: “esta infraestrutura está autorizada para o domínio do envelope?”
No exemplo, se o domínio do envelope (MAIL FROM) é example.net, o SPF avalia example.net — mesmo que o domínio visível do remetente (From) seja example.com.
DKIM adiciona uma assinatura à mensagem. O servidor destinatário usa uma chave pública disponibilizada em DNS para conferir se a assinatura corresponde ao domínio signatário do DKIM (d=) e se as partes assinadas permaneceram íntegras.
Isso não criptografa o conteúdo do e-mail. A assinatura serve para verificação, não para esconder o texto da mensagem.
Exemplo
Considere uma mensagem da Loja Aurora com domínio visível do remetente (From) example.com, domínio do envelope (MAIL FROM) example.net e domínio signatário do DKIM (d=) d=example.com.
As duas verificações abaixo podem ser aprovadas ao mesmo tempo porque respondem a perguntas diferentes.
Dica
A aprovação isolada de SPF ou DKIM é uma evidência técnica limitada: ela não prova, por si só, vínculo com o domínio visível do remetente (From) e não garante que a mensagem chegará à caixa de entrada. O servidor destinatário ainda pode classificar a mensagem de outras formas.
Resultados do exemplo conceitual.
| Verificação | Domínio avaliado | Resultado |
|---|---|---|
| SPF | example.net | aprovado |
| DKIM | example.com | aprovado |
Relacione cada mecanismo ou situação à função e ao domínio correspondente.
Faça as associações corretas.
Toque em um item e depois no par correspondente.
Passo 6 de 8
Entenda como DMARC relaciona SPF e DKIM ao domínio visível do remetente e por que políticas restritivas exigem mapeamento prévio dos envios legítimos.
Para a Loja Aurora, o domínio visível do remetente (From) é example.com, pois a mensagem sai de noticias@example.com.
DMARC verifica se esse domínio visível está alinhado a uma identidade que passou em SPF ou DKIM. Nos casos deste tutorial, alinhamento significa igualdade entre domínios:
example.com pode satisfazer DMARC.d=example.com pode satisfazer DMARC.example.net não se alinha, sozinho, ao From example.com.Basta um mecanismo aprovado e alinhado. A aprovação de DMARC, porém, não garante presença na caixa de entrada.
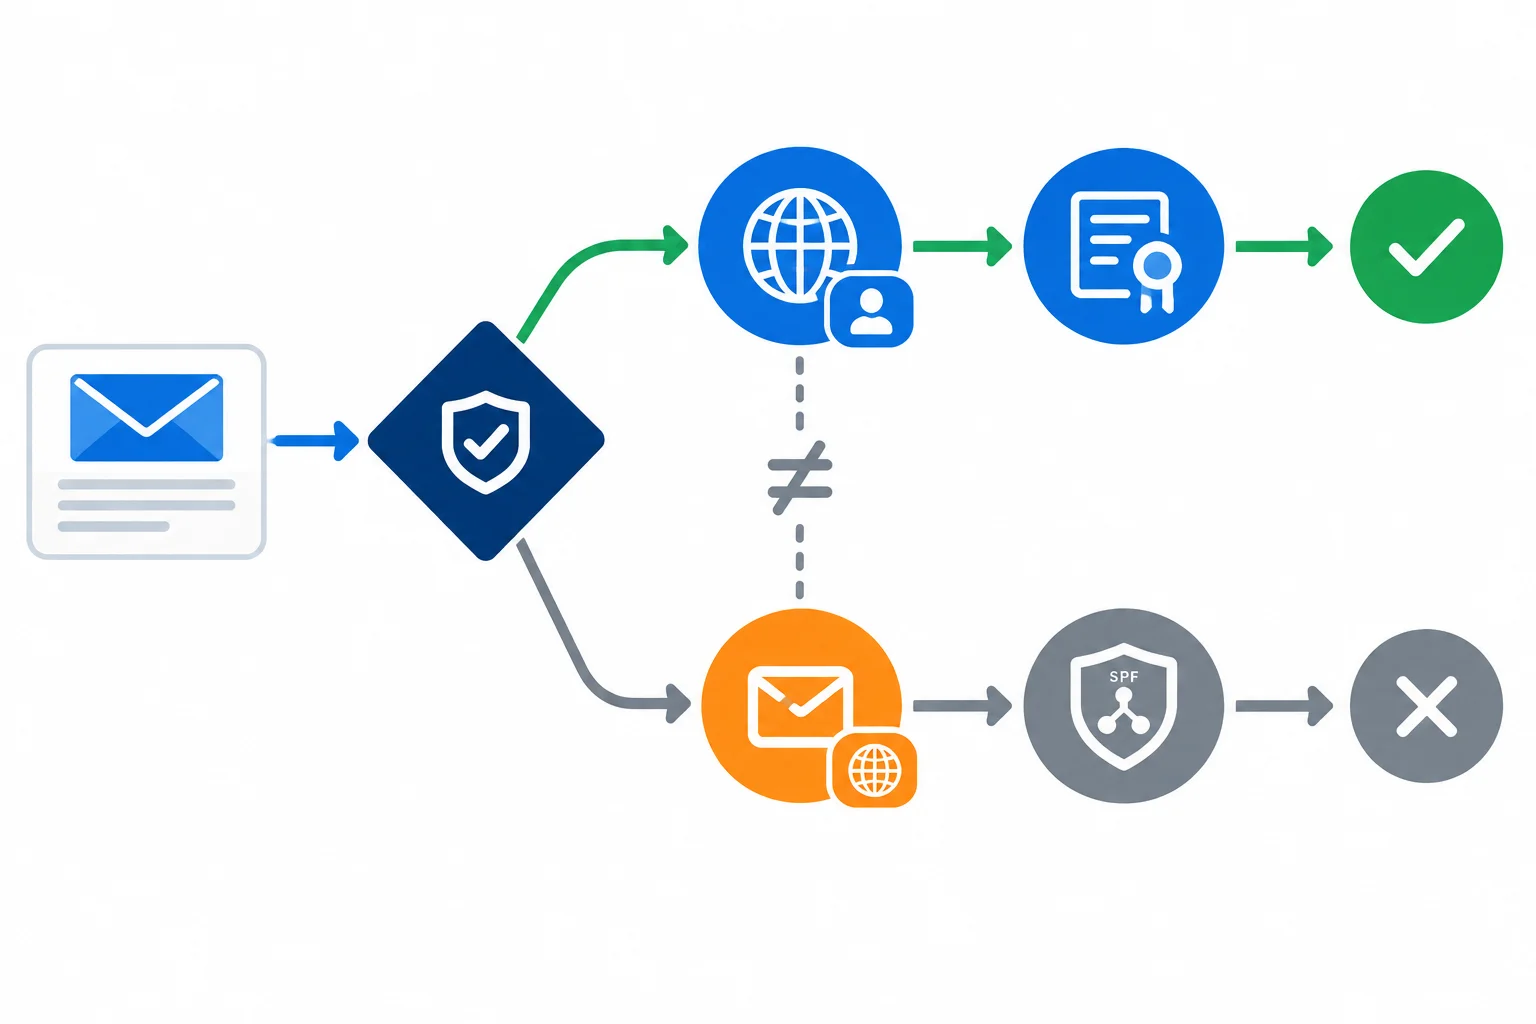
O caminho verde representa um DKIM aprovado com d=example.com, alinhado ao From example.com. Um SPF aprovado para example.net não cria esse alinhamento por si só.
Dica
A igualdade de domínios é uma simplificação útil para estes casos. Relações entre domínio e subdomínios dependem do modo adotado e não serão detalhadas aqui.
A política DMARC orienta o tratamento solicitado quando a verificação falha:
p=none: solicita monitoramento, sem solicitar quarentena ou rejeição por DMARC.p=quarantine: solicita que a falha seja tratada com cautela, como possível quarentena.p=reject: solicita rejeição da mensagem que falhar em DMARC.São solicitações ao servidor destinatário, que aplica suas próprias políticas. Portanto, uma política não é garantia de um resultado idêntico em todos os destinatários.
Atenção
p=none não significa que a mensagem foi aprovada. Uma mensagem pode falhar em DMARC sob p=none; a política apenas não solicita quarentena nem rejeição por essa falha.
Relatórios DMARC, quando configurados e disponibilizados, ajudam quem administra o domínio a observar envios. Antes de adotar p=quarantine ou p=reject, é necessário mapear todos os serviços legítimos que enviam em nome do domínio. Um envio legítimo não mapeado pode ser afetado por uma política mais restritiva.
Compare os mecanismos com o domínio visível do remetente (From), que é example.com em todos os casos. A tabela mostra o resultado de cada verificação.
| Verificação | Domínio avaliado | Resultado |
|---|---|---|
| Caso A — SPF | example.net | aprovado |
| Caso A — DKIM (d=) | example.com | aprovado |
| Caso A — DMARC | example.com | aprovado |
| Caso B — SPF | example.net | aprovado |
| Caso B — DKIM (d=) | example.net | aprovado |
| Caso B — DMARC | example.com | falhou |
| Caso C — SPF | example.net | falhou |
| Caso C — DKIM (d=) | example.com | falhou |
| Caso C — DMARC | example.com | falhou |
Exemplo
Caso A: SPF não está alinhado, mas DKIM está aprovado com d=example.com. Isso é suficiente para DMARC ser aprovado.
Caso B: SPF e DKIM foram aprovados, mas ambos se referem a example.net, diferente do From example.com. Aprovação isolada não basta sem alinhamento.
Caso C: não existe SPF ou DKIM aprovado que possa sustentar DMARC.
Relacione cada cenário à interpretação correta.
Toque em um item e depois no par correspondente.
Passo 7 de 8
Organize uma verificação de autenticação com evidências, estados e encaminhamentos seguros.
Uma verificação segura começa pelo que você consegue identificar, não por uma alteração em DNS.
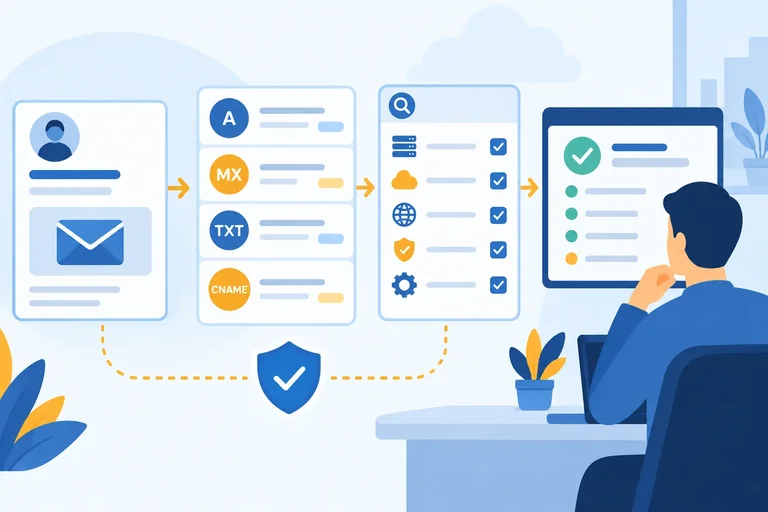
Para a Loja Aurora, registre o domínio visível do remetente (From): example.com, usado em noticias@example.com. Depois, levante os serviços que enviam em nome da marca e quem administra cada um. A ferramenta de e-mail e o provedor de DNS podem ter responsáveis e acessos diferentes.
example.net é um domínio que pode aparecer na infraestrutura de envio; ele não é, por si só, o nome de um serviço. Quando ele surgir, identifique qual serviço legítimo o utiliza antes de avaliar qualquer mudança.
Se a ferramenta de e-mail for o Mailchimp e a conta oferecer esse recurso, siga a orientação atual exibida nela. Caso contrário, use a orientação da ferramenta utilizada. Não presuma recursos incluídos em determinado plano.
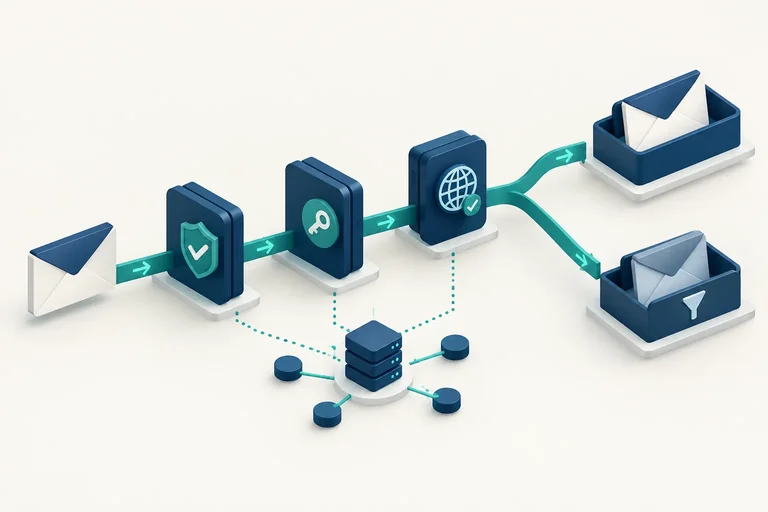
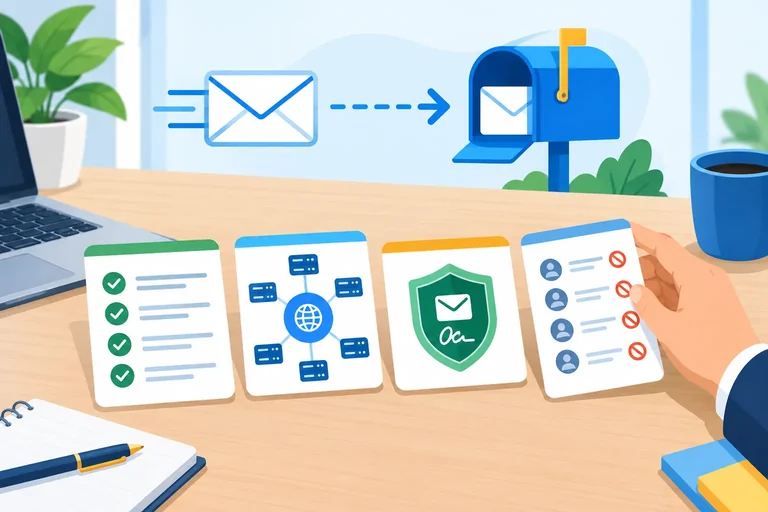
A conferência passa por identificação, orientação da ferramenta de e-mail, comparação com o DNS e leitura do estado disponível.
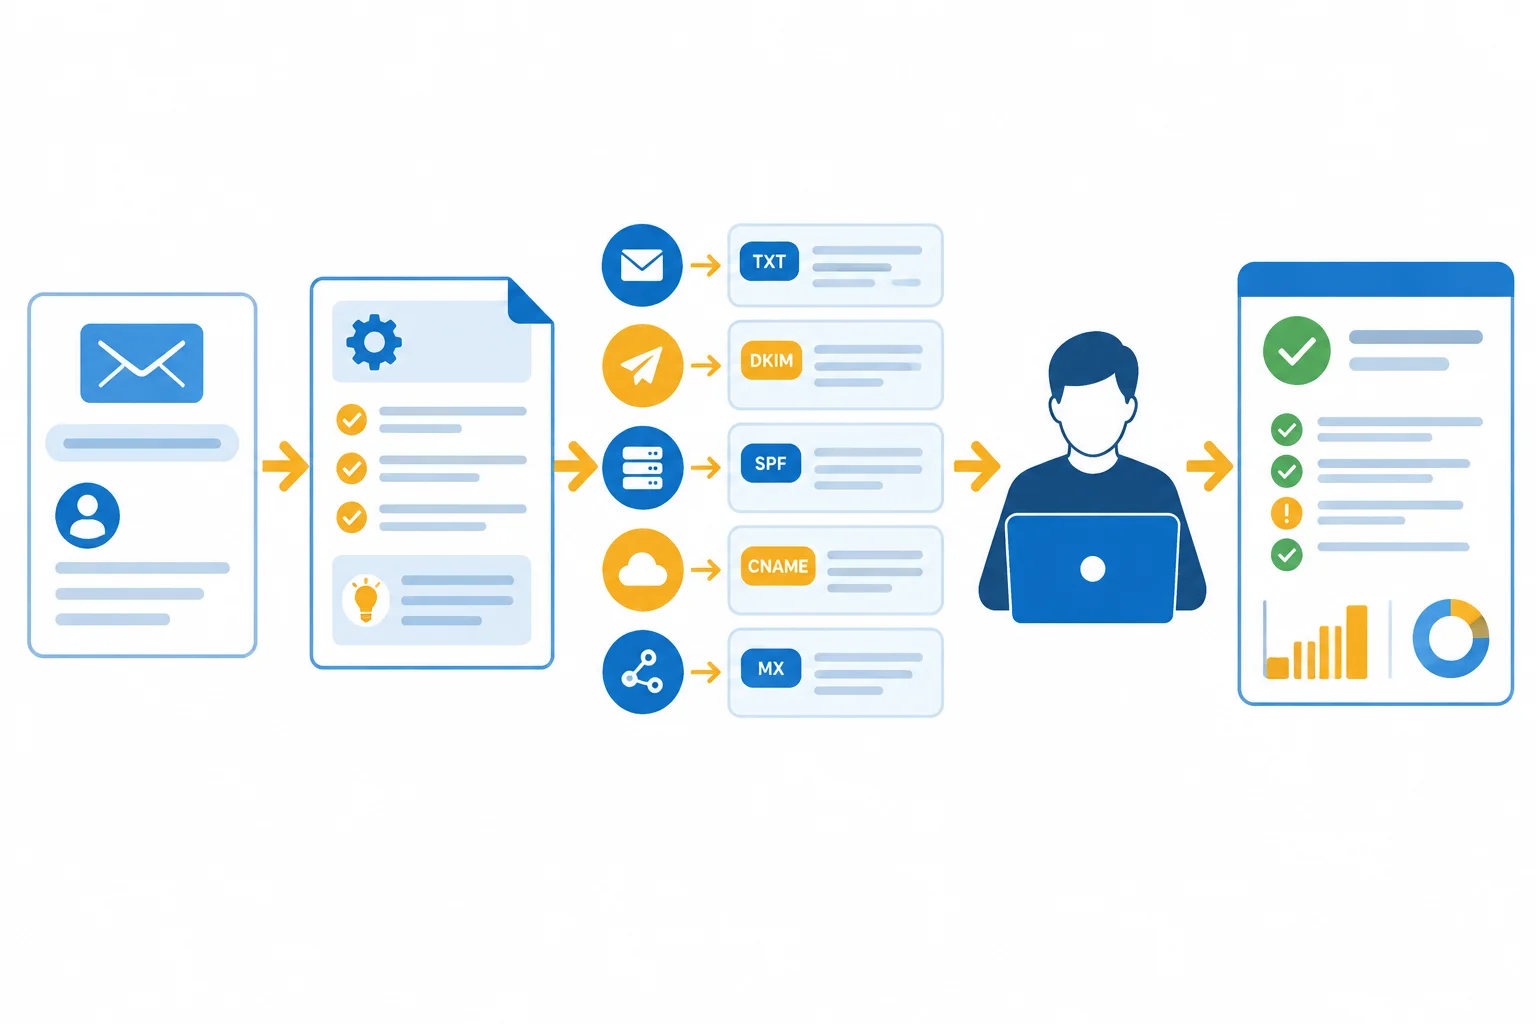
A alteração, se necessária, só é considerada após comparar a solicitação com o que já existe e obter autorização.
Leia na orientação vigente da ferramenta de e-mail os campos que ela pede: tipo, nome ou host e valor ou destino. Esses dados são específicos da solicitação recebida; não invente registros universais nem substitua informações existentes por suposição.
O estado do Painel ilustrativo é uma evidência útil, mas limitada ao escopo conferido pela ferramenta. Ele não prova que todos os serviços de envio estão corretos, não comprova sozinho o DMARC e não demonstra chegada à caixa de entrada.
Exemplo fictício de registro para example.com. O estado orienta a próxima conferência, mas não substitui a análise de outros serviços legítimos.
| Evidência | Interpretação | Próxima ação | Responsável | Critério de conclusão |
|---|---|---|---|---|
| Painel ilustrativo: `example.com` — verificado | A ferramenta confirmou o escopo solicitado por ela. | Registrar o escopo e o limite da evidência. | Equipe de marketing | Estado e limite registrados |
| Painel ilustrativo: `example.com` — pendente | A confirmação ainda não está disponível. | Se houve alteração autorizada, aguardar o prazo informado; se não, consultar a orientação. | Responsável técnico | Estado conferido no momento aplicável |
| Painel ilustrativo: `example.com` — não verificado | Não há confirmação da configuração solicitada. | Encaminhar os campos solicitados para análise autorizada. | Responsável técnico | Solicitação e decisão registradas |
Atenção
Antes de qualquer alteração autorizada, compare a solicitação com os registros existentes e inventarie outros serviços legítimos que usam o domínio.
Não sobrescreva registros sem essa análise. Em especial, não crie mais de um registro SPF para o mesmo nome DNS. Também não altere políticas sem avaliar o impacto sobre os demais envios.
Organize a sequência mais segura para verificar a autenticação do domínio da Loja Aurora.
No Painel ilustrativo, example.com aparece como pendente. A equipe confirma que nenhuma alteração foi feita. Ela também ainda não identificou qual serviço legítimo utiliza o domínio example.net na infraestrutura de envio. Qual plano deve ser registrado agora?
Passo 8 de 8
Conclua uma verificação integrada de entrega, qualidade da base e autenticação para um caso fictício da Loja Aurora.
Um plano de verificação transforma sinais dispersos em decisões rastreáveis. Separe sempre o que foi observado do que é uma interpretação possível e do que ainda precisa ser confirmado.
Priorize impedimentos de envio: devoluções e reclamações de spam não são motivo para insistir. Em paralelo, registre pendências técnicas sem alterar DNS por conta própria.
Use os cinco campos desta tela para que cada pendência tenha uma ação segura, um responsável definido e uma condição clara de encerramento.
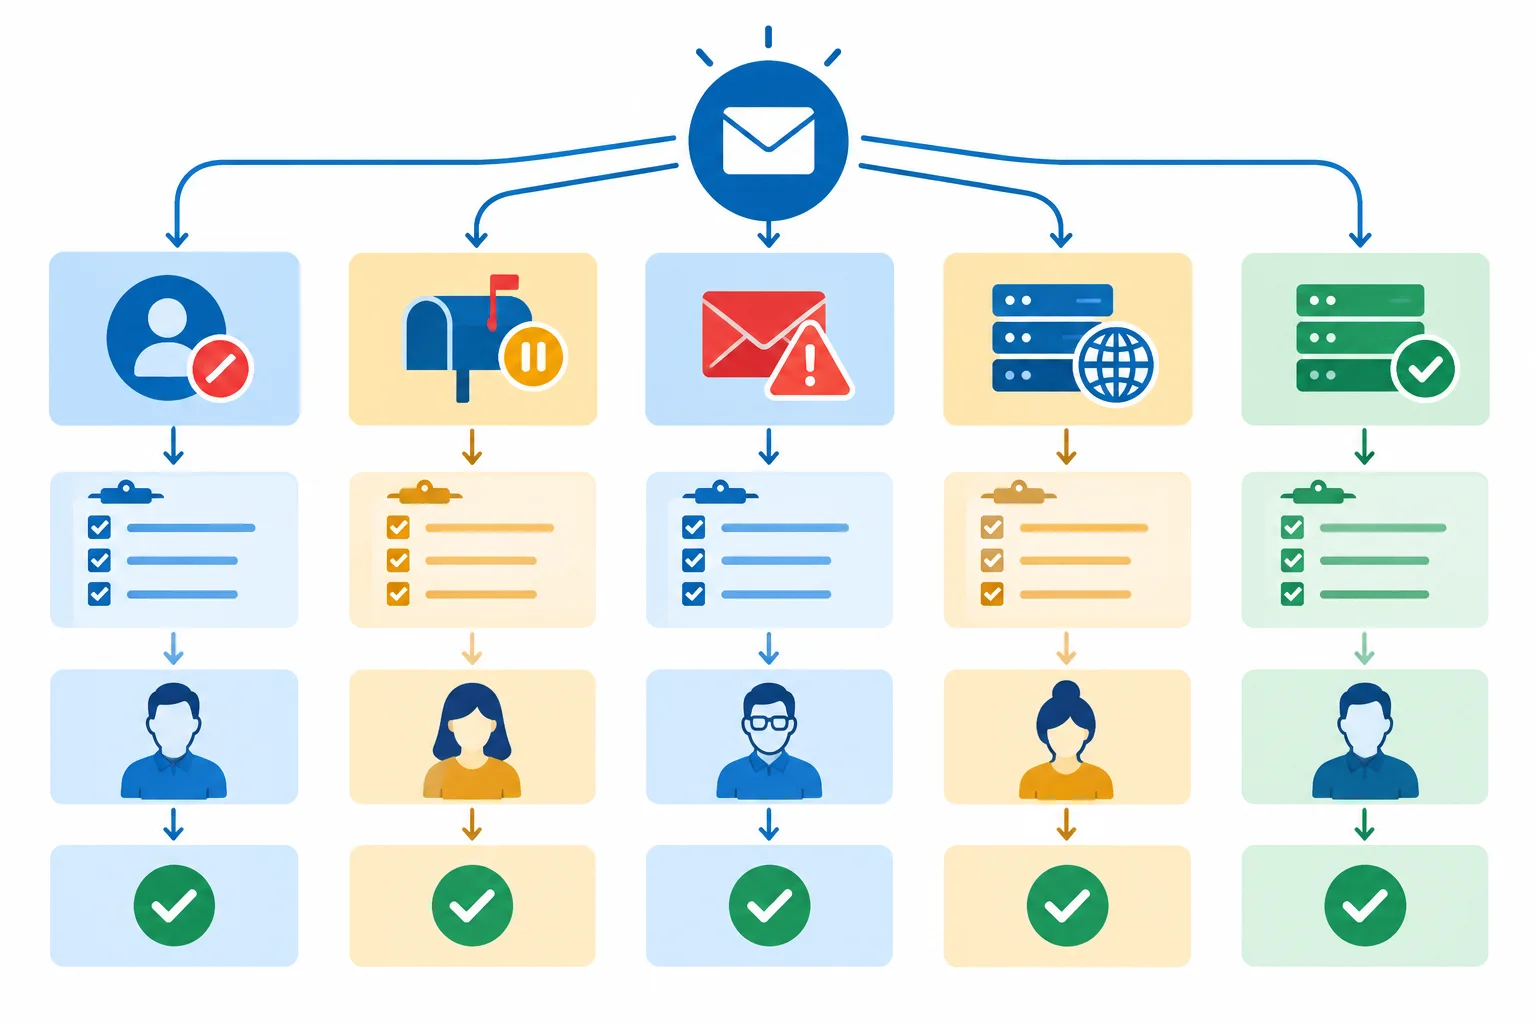
Cada sinal gera um registro próprio; aceitação, autenticação e qualidade da base são evidências diferentes.
Preencha todos os campos para cada sinal relevante.
| Evidência | Interpretação | Próxima ação | Responsável | Critério de conclusão |
|---|---|---|---|---|
| Fato ou estado disponível | O que o fato pode indicar | Ação segura e específica | Papel que executa ou aprova | Condição observável para encerrar |
Cenário fictício — Loja Aurora
A Loja Aurora envia como noticias@example.com. O domínio visível do remetente (From) é example.com.
example.net e o SPF foi aprovado. O domínio signatário do DKIM (d=) é example.net e o DKIM foi aprovado. O DMARC falhou. Neste caso, alinhamento exige domínio igual ao domínio visível.ana@example.net teve uma devolução permanente (hard bounce) por endereço inexistente e já está suprimida. bruno@example.net teve uma devolução temporária (soft bounce) por caixa cheia. carla@example.net registrou uma reclamação de spam.Não altere DNS, não reative contatos suprimidos e não faça novo envio para resolver o caso.
Produza um plano de verificação para a Loja Aurora. Escreva registros usando os campos Evidência, Interpretação, Próxima ação, Responsável e Critério de conclusão.
Seu plano deve tratar os três contatos da base, distinguir endereço verificado de domínio autenticado, interpretar o resultado de DMARC, encaminhar a pendência técnica de forma segura e registrar o limite da aceitação pelo servidor destinatário. Não presuma chegada à caixa de entrada.
Escreva pelo menos 600 caracteres (0/600).
Resumo
Use esta síntese para revisar seu plano antes de encerrá-lo.
Parabéns! Você concluiu: Entregabilidade e autenticação do remetente
Milhares de cursos online em vídeo, ebooks e áudiobooks.
Para testar seus conhecimentos no decorrer dos cursos online
Gerado diretamente na galeria de fotos do seu celular e enviado ao seu e-mail

Baixe nosso aplicativo pelo QR Code ou pelos links abaixo:.



Leve o conhecimento no seu bolso.
Baixe o aplicativo Cursa.
São centenas de Cursos gratuitos a disposição, com Certificado de conclusão gratuito que é salvo em sua galeria de imagens do celular.
Baixe o app para ter acesso ao Certificado de conclusão de Curso Gratuitamente.


+ de 10 milhões
de alunos

Certificado grátis e
válido em todo o Brasil

60 mil exercícios
gratuitos

4,8/5 classificação
nas lojas de apps

Cursos gratuitos em
vídeo, ebooks e audiobooks