
Exercícios
Avalie seus conhecimentos sobre a implementação segura de TLS e HTTPS em servidores web. Este questionário aborda confidencialidade, integridade e autenticação, certificados digitais e SAN, cadeia de confiança, validade e revogação via OCSP. Explore também SNI, proteção de chaves privadas, handshake TLS 1.3, HSTS, terminação TLS em balanceadores de carga, mTLS e sigilo futuro com troca de chaves efêmera. As questões ajudam a identificar configurações inadequadas, como incompatibilidade de domínio no certificado e tráfego desprotegido entre o balanceador e o backend, fortalecendo a segurança de aplicações web.
Responda às questões abaixo e confira a explicação de cada resposta.
0/15 respondidas
Áudio automático ativado: as próximas questões serão lidas ao clicar em Continuar.
O HTTPS utiliza TLS para criptografar os dados, detectar alterações e autenticar o servidor por meio de seu certificado digital.
O certificado vincula uma identidade, como um domínio, a uma chave pública. Essa associação é assinada por uma autoridade certificadora confiável.
O campo Subject Alternative Name, ou SAN, relaciona os nomes DNS para os quais o certificado é válido.
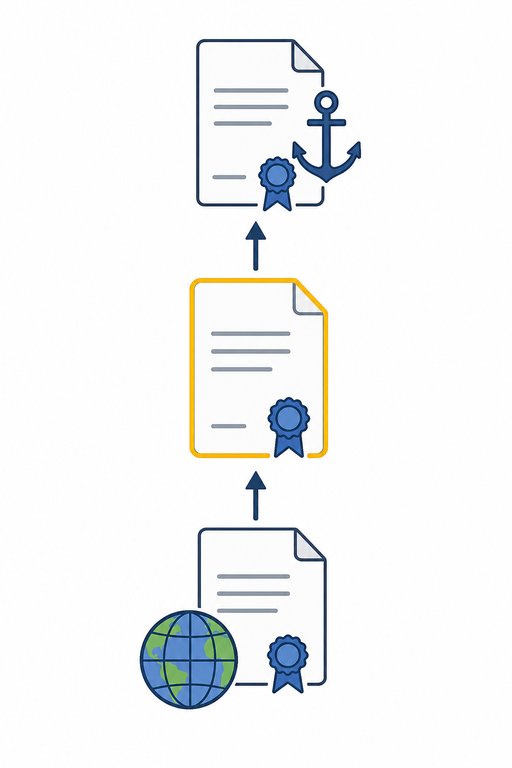
Uma autoridade intermediária assina o certificado do site e tem seu próprio certificado validado por uma raiz confiável, formando a cadeia de confiança.
O SNI informa o nome do host no início da negociação TLS. Assim, vários sites HTTPS podem compartilhar o mesmo endereço IP e apresentar certificados diferentes.
Um certificado vencido não deve continuar em uso. É necessário instalar um certificado válido e recarregar ou reiniciar o serviço para aplicá-lo.
A chave privada deve permanecer secreta, com permissões mínimas e acesso restrito. Sua exposição permite que terceiros se passem pelo servidor.
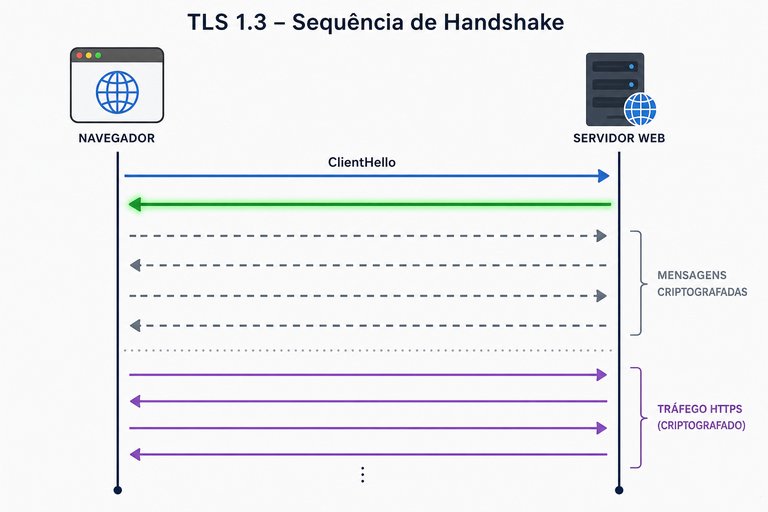
O servidor responde inicialmente com o ServerHello. No restante do fluxo TLS 1.3, envia parâmetros e informações de autenticação protegidas pelas chaves negociadas.
O HSTS faz o navegador usar HTTPS pelo período definido, reduzindo tentativas de rebaixamento para HTTP. Ele deve ser ativado após confirmar que o domínio funciona integralmente com HTTPS.
Na terminação TLS, o balanceador mantém a sessão segura com o cliente e processa sua descriptografia. O tráfego ao backend pode ser enviado com ou sem uma nova camada TLS.
O OCSP permite verificar o estado de revogação de um certificado sem exigir o download de uma lista completa de certificados revogados.
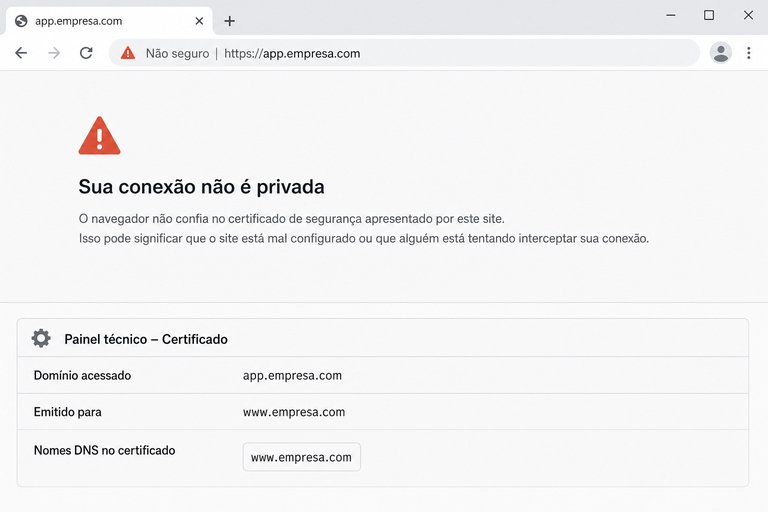
O navegador compara o host acessado com os nomes presentes no SAN do certificado. Sem correspondência, ocorre um erro de identidade do servidor.
No mTLS, ambas as partes são autenticadas por certificados. É comum em APIs internas, integrações entre serviços e ambientes que exigem forte controle de identidade.
O ECDHE cria segredos efêmeros durante cada negociação. Assim, a futura exposição da chave privada do servidor não permite descriptografar sessões anteriores capturadas.
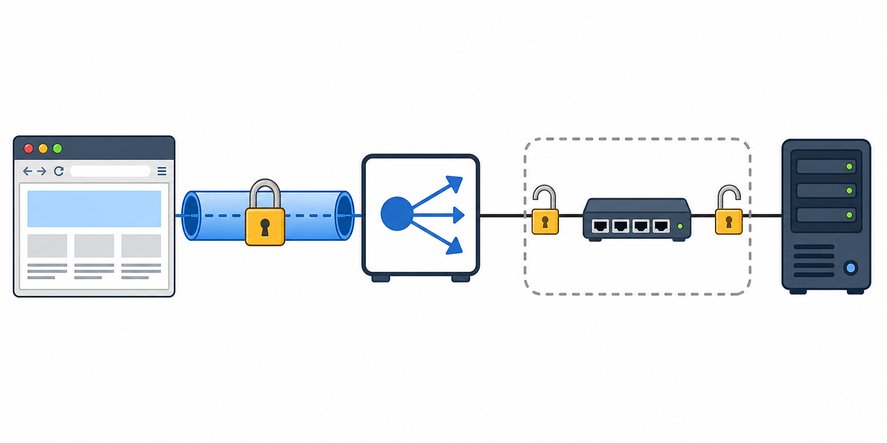
A proteção TLS do cliente termina no balanceador. Sem recriptografia até o backend, o tráfego interno fica exposto e depende da segurança da rede intermediária.

Curso GratuitoFundamentos de Redes de Computadores
5

(2)

5h29m

32 exercícios

Curso GratuitoRedes de Computadores do Zero
5
(9)
7h52m
42 exercícios

Curso GratuitoRedes
5
(302)
7h39m
35 exercícios

Curso GratuitoHospedagem AWS
5
(65)
2h34m
19 exercícios

Curso GratuitoAWS na prática
4.7

(10)
9h27m
19 exercícios

Curso GratuitoRedes de computadores
4.7
(72)
35h37m
28 exercícios

Curso GratuitoRedes de computadores
4.5
(31)
10h13m
20 exercícios

Curso GratuitoCriando Servidores Linux
3.7
(3)
6h11m
25 exercícios
Milhares de cursos online em vídeo, ebooks e áudiobooks.
Para testar seus conhecimentos no decorrer dos cursos online
Gerado diretamente na galeria de fotos do seu celular e enviado ao seu e-mail
Baixe nosso aplicativo pelo QR Code ou pelos links abaixo:.
Leve o conhecimento no seu bolso.
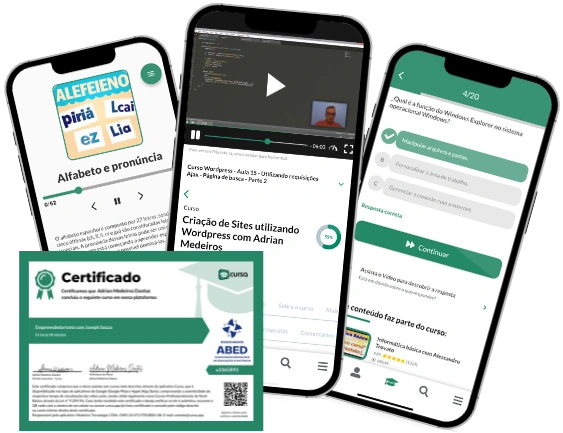
Baixe o aplicativo Cursa.
São centenas de Cursos gratuitos a disposição, com Certificado de conclusão gratuito que é salvo em sua galeria de imagens do celular.
Baixe o app para ter acesso ao Certificado de conclusão de Curso Gratuitamente.

+ de 10 milhões
de alunos

Certificado grátis e
válido em todo o Brasil

60 mil exercícios
gratuitos

4,8/5 classificação
nas lojas de apps

Cursos gratuitos em
vídeo, ebooks e audiobooks