
Des exercices
Ce quiz porte sur le traitement opérationnel des incidents de sécurité. Il évalue votre capacité à qualifier une alerte, établir des priorités, préserver les preuves, contenir une compromission, éliminer sa cause et rétablir les services en toute sécurité. Les questions abordent également les indicateurs de compromission, la chaîne de conservation, la communication de crise, les playbooks et le retour d’expérience.
Répondez aux questions ci-dessous et consultez l'explication de chaque réponse.
0/17 répondues
Audio automatique activé : les prochaines questions seront lues quand vous cliquerez sur Continuer.
Un incident est un événement ou un ensemble d’événements portant atteinte, ou risquant fortement de porter atteinte, aux objectifs de sécurité. Tous les événements techniques ne sont pas des incidents.
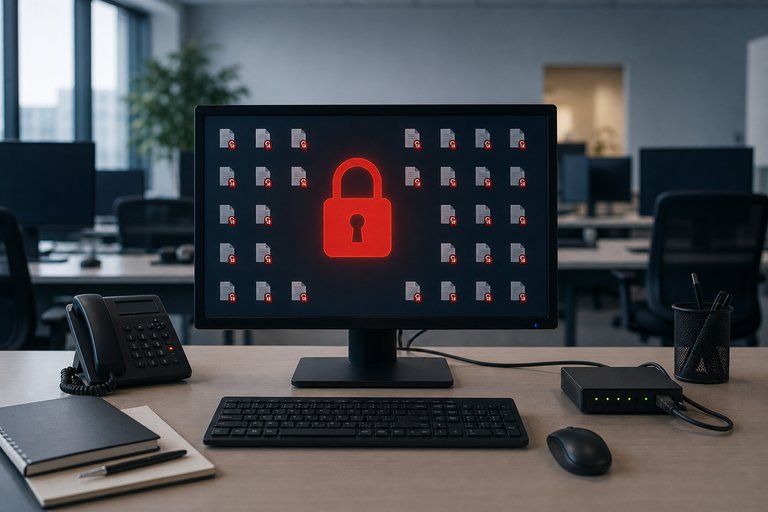
L’isolement limite la propagation et les communications malveillantes. La conservation du poste sous contrôle peut aussi préserver des données volatiles utiles à l’investigation.
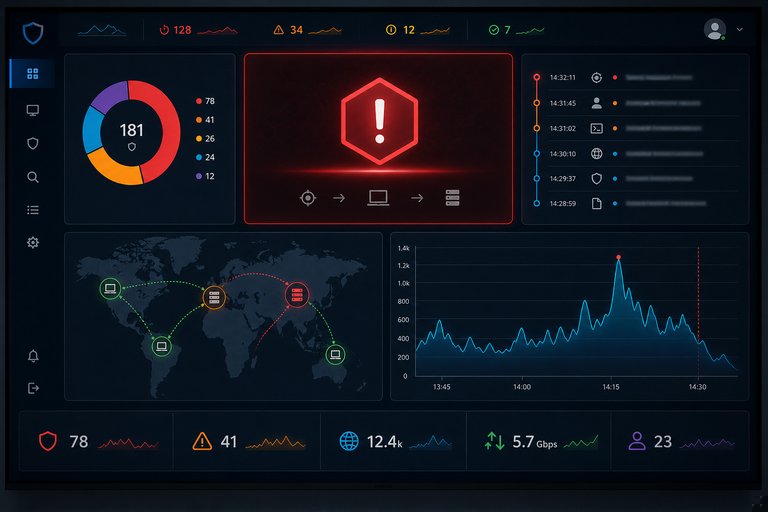
Le triage doit corréler les éléments techniques avec le contexte métier. Cette combinaison aide à confirmer l’alerte, à évaluer sa portée et à fixer sa priorité.
La mémoire vive est volatile : son contenu disparaît à l’arrêt. Elle peut contenir des processus, des connexions, des clés ou du code malveillant utiles à l’analyse.
La chaîne de conservation assure la traçabilité des preuves. Elle aide à démontrer leur intégrité, l’identité de leurs détenteurs successifs et les conditions de leur traitement.
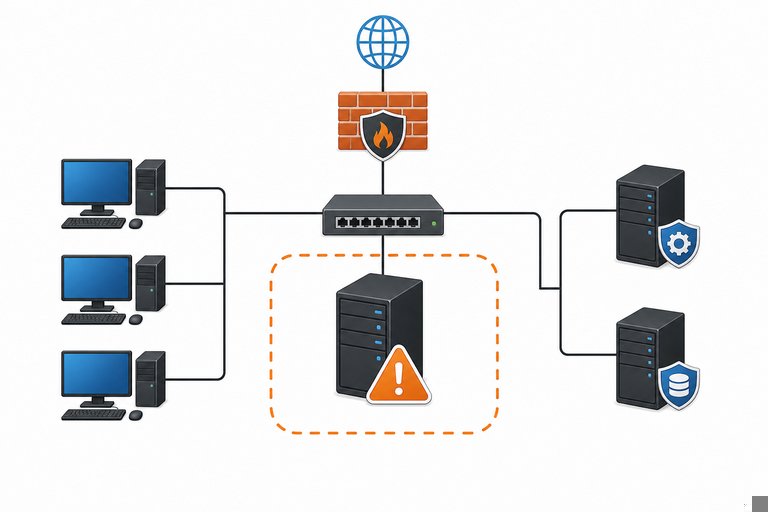
La segmentation ou l’isolement contrôlé réduit les mouvements latéraux et les communications externes, tout en permettant de conserver les éléments nécessaires à l’analyse.
L’éradication vise à éliminer la présence de l’attaquant et les causes techniques exploitables, notamment les logiciels malveillants, comptes persistants et vulnérabilités.
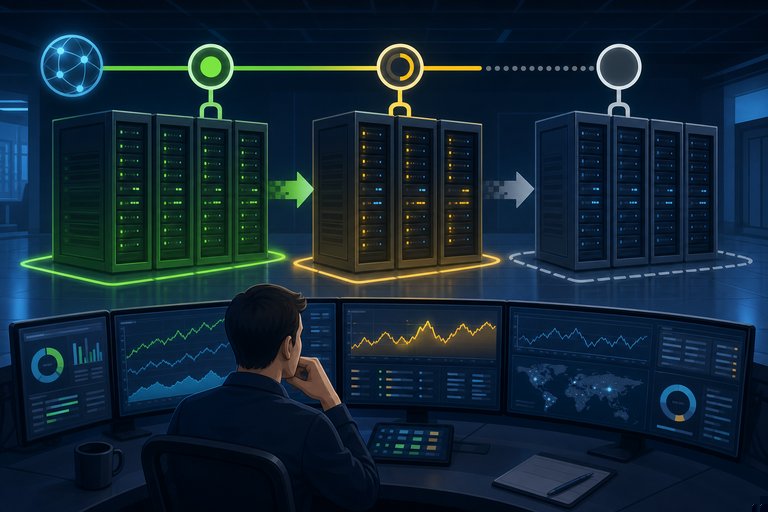
Un retour progressif permet de vérifier le bon fonctionnement, l’absence de persistance et l’efficacité des corrections. Une surveillance renforcée facilite la détection d’une récidive.
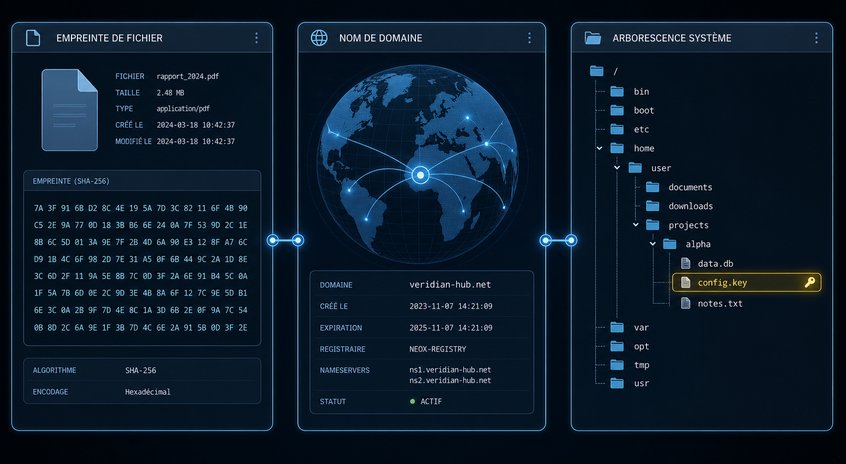
Les indicateurs de compromission sont des traces observables associées à une activité malveillante, comme des empreintes de fichiers, des domaines, des adresses ou des artefacts système.
Un faux positif est une alerte déclenchée par une activité finalement jugée légitime. Une attaque non détectée correspond plutôt à un faux négatif.
Un playbook fournit une procédure reproductible adaptée à un type d’incident. Il accélère la réponse tout en précisant les responsabilités et les conditions d’escalade.
La gravité dépend surtout des conséquences possibles ou avérées, de l’étendue de la compromission et de la valeur des systèmes ou données concernés.
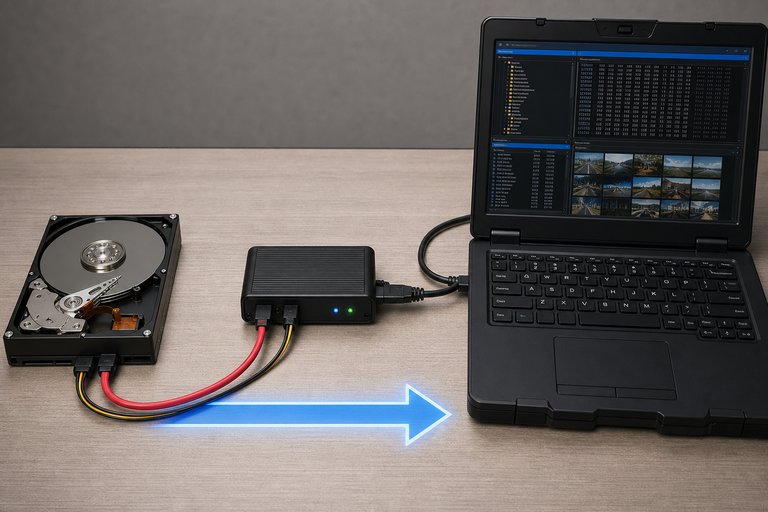
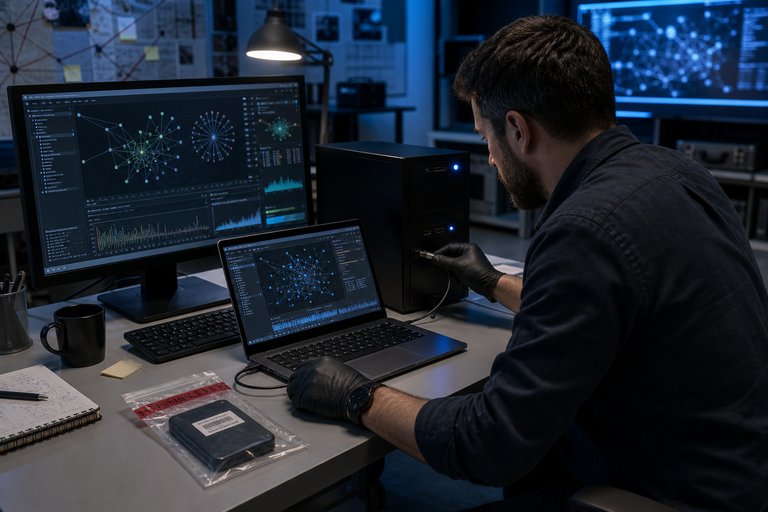
Ce dispositif bloque les commandes d’écriture afin de préserver l’état du support original. L’analyste peut ainsi réaliser une acquisition sans altérer la preuve source.
Une communication coordonnée réduit les contradictions et les fuites d’informations. Chaque public doit recevoir des informations vérifiées, pertinentes et conformes aux obligations applicables.
Le retour d’expérience doit transformer les constats en améliorations mesurables. L’attribution de responsables et d’échéances facilite leur mise en œuvre et leur suivi.
Le temps de présence indique combien de temps un attaquant reste dans l’environnement avant d’être détecté. Une durée élevée peut lui permettre d’étendre sa compromission.
Un exercice sur table fait progresser les participants dans un scénario fictif. Il permet d’évaluer la coordination et les procédures sans intervenir directement sur la production.
Des milliers de cours en ligne en vidéo, livres électroniques et livres audio.
Pour tester vos connaissances lors de cours en ligne
Généré directement à partir de la galerie de photos de votre téléphone portable et envoyé à votre adresse e-mail

Téléchargez notre application via QR Code ou les liens ci-dessous :.
Transportez vos connaissances dans votre poche.
Téléchargez l'application Cursa.
Il existe des centaines de cours gratuits disponibles, avec un certificat d'achèvement gratuit qui est enregistré dans votre galerie d'images mobile.
Téléchargez l'application pour accéder gratuitement au certificat d'achèvement de cours.


+ 10 millions
d'étudiants

Certificat gratuit et
valide avec QR Code

60 mille exercices
gratuits

Note de 4,8/5 dans les
magasins d'applications

Cours vidéo et livres
audio gratuits


